Oktober er Nasjonal sikkerhetsmåned. Vi ser på de små passordfeilene som oftest åpner døren for uvedkommende – og hvordan du lukker dem.
Kort fortalt: Mange digitale innbrudd skyldes ikke avanserte hackerangrep, men dårlige passordvaner. De fem vanligste er gjenbrukte passord, passord som er lette å gjette, manglende totrinnspålogging, delte kontoer og gamle brukere som fortsatt har tilgang. Alle fem kan fikses uten store kostnader.
Du har et passord du har brukt lenge. Du kan det utenat, og det har aldri vært noe problem.
Så hvorfor skulle noe skje nå?
Fordi angripere sjelden er ute etter deg. De er ute etter kontoene, systemene og dataene du har tilgang til.
Et lekket passord. En lenke du klikker på uten å tenke. En gammel brukerkonto ingen har slettet.
Små ting kan være nok til å åpne døren til mye mer.
Hva er de vanligste passordfeilene i bedrifter?
Her er fem feil vi ofte ser, og hva du kan gjøre med dem. Rådene kommer fra Elisabeth Torp, driftskonsulent i GP Digital.
1. Samme passord på flere tjenester
Ett passord å huske. Enkelt, ikke sant?
Problemet er at når én nettside lekker, prøver roboter passordet mot e-post, bank og Microsoft 365 – automatisk og i stor skala.
Ett gjenbrukt passord kan bli nøkkelen til mange dører.
Elisabeths tips: Bruk et unikt passord for hver konto. La en passordhåndterer lage og huske dem for deg – da trenger du bare å huske ett sterkt hovedpassord.
2. Passord som er lette å gjette
«Høst2026!» kan føles smart. Årstid, årstall og et utropstegn.
Men passord med årstid, firmanavn, barnas navn, kjæledyr eller «Halden123» er blant de første en angriper prøver.
Elisabeths tips: Bruk en lang passordsetning med flere tilfeldige ord som ikke hører naturlig sammen. Unngå navn, fødselsdatoer og kjente uttrykk. Lengde slår kompleksitet.
3. Ingen totrinnspålogging
Totrinnspålogging betyr at du må bekrefte innloggingen med noe mer enn passordet, for eksempel en kode eller et trykk i en app på mobilen.
Et passord er én lås. Totrinnspålogging er lås nummer to. Selv om noen får tak i passordet, kommer de ikke inn.
Likevel er det mange bedrifter som ikke har slått det på for alle ansatte.
Elisabeths tips: Slå på totrinnspålogging overalt der det er mulig – først på e-post, Microsoft 365 og sosiale medier. Husk også passordhåndtereren.
4. Delte kontoer og passord på lapp
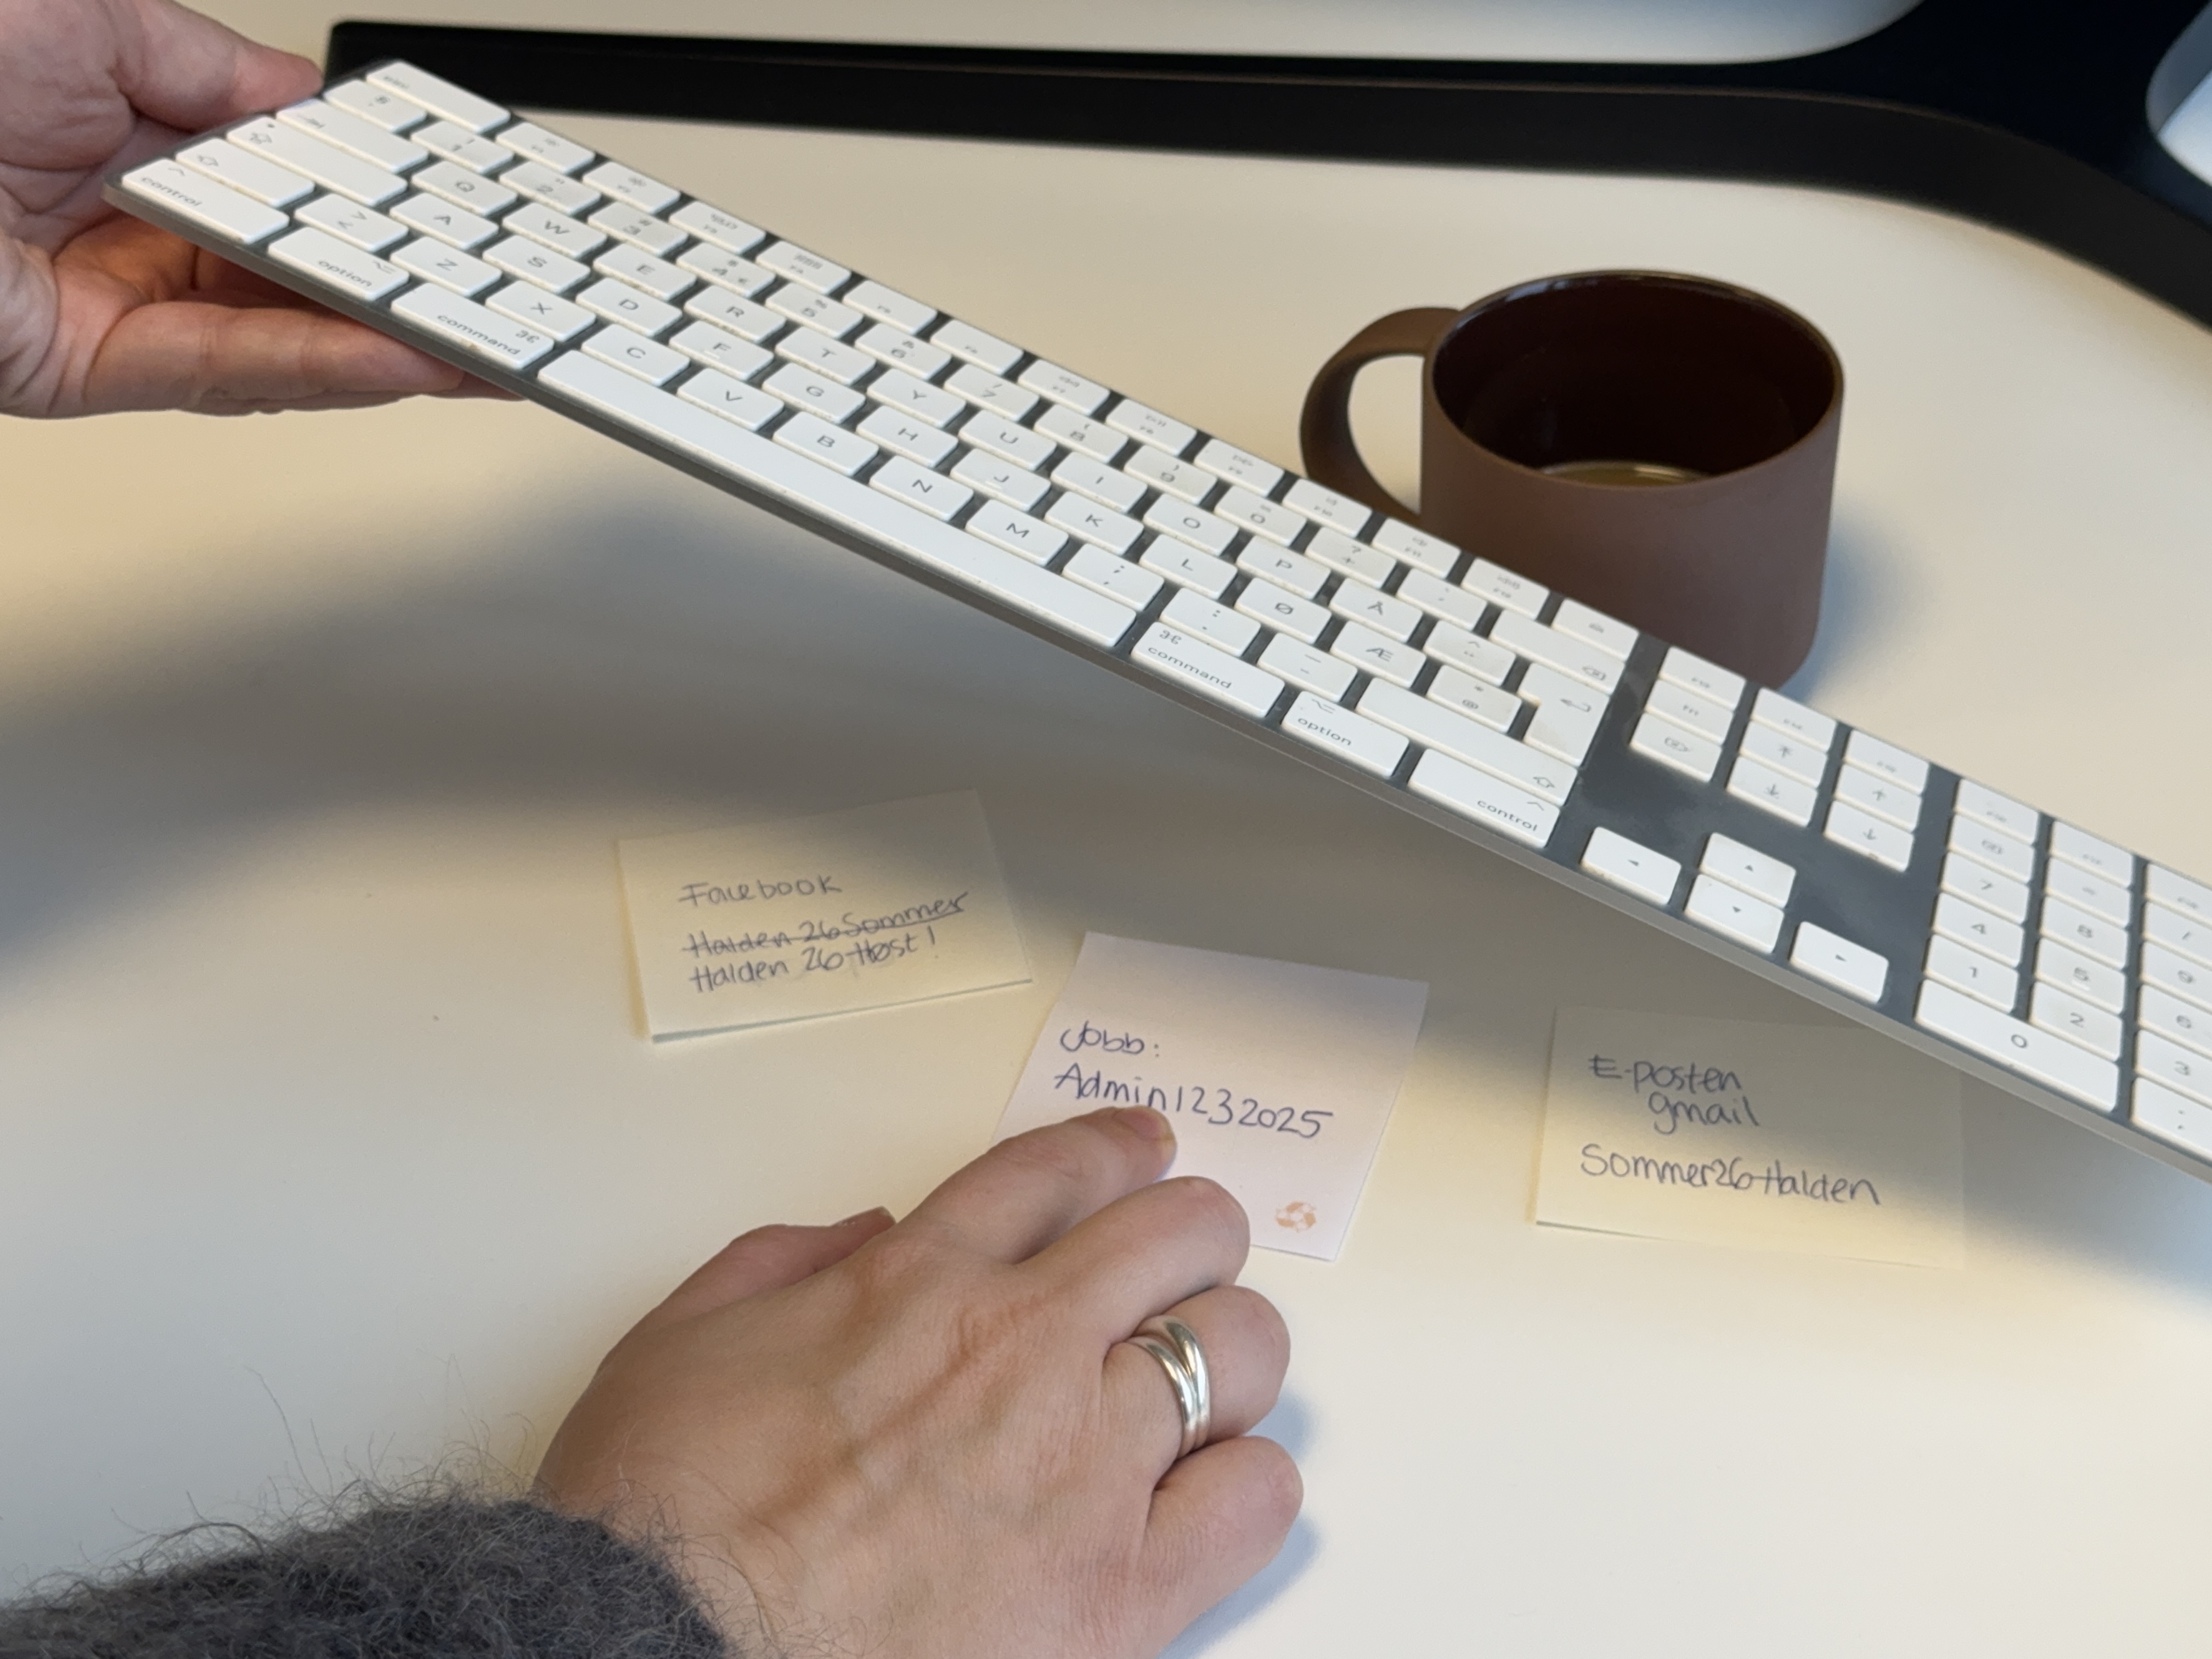
«Alle bruker post@-kontoen.» «Passordet ligger på lappen ved PC-en.» «Jeg sender deg passordet på Teams.»
Det er praktisk i hverdagen. Men når mange deler samme passord, vet ingen lenger hvem som har tilgang – eller hvem som har brukt kontoen.
Elisabeths tips: Del passord trygt gjennom en passordhåndterer, ikke på Teams, e-post eller i en Excel-fil. Trenger du en papirkopi, oppbevar den innelåst og behandle den som et verdipapir.
5. Gamle brukere og glemte tilganger
En ansatt slutter eller bytter rolle. Men brukerkontoen blir liggende, med tilgang til e-post, dokumenter og kundedata.
Det samme gjelder apper ingen bruker lenger, og nye enheter som aldri fikk byttet standardpassordet.
Gode passord hjelper lite hvis gamle dører står åpne.
Elisabeths tips: Ha en fast rutine for å fjerne tilganger når noen slutter. Slett apper du ikke bruker, og oppdater resten. Bytt alltid standardpassord på nye enheter som rutere, kameraer og andre smarte produkter.
Et godt spørsmål å stille seg: Hvis en ansatt sluttet i dag – vet vi hvilke tilganger som må fjernes?
Hva kan skje hvis noen får tak i et passord?
Ett passord kan gi tilgang til mye mer enn én konto:
E-post → dokumenter → kundedata → økonomi → andre systemer
Det kan føre til:
- lekkasje av sensitiv informasjon
- misbruk av e-postkontoer
- økonomisk svindel
- tap av data
- driftsstans
- tid og penger brukt på å rydde opp
Det handler ikke bare om å beskytte et passord, men alt det gir tilgang til.
Profftips fra Nasjonal sikkerhetsmyndighet: Sjekk om ditt brukernavn og passord kan være tilgjengelig for andre ved å bruke tjenesten ';--have i been pwned?
Har dere egentlig kontroll?
God datasikkerhet handler om mer enn passord. Det handler om mennesker, rutiner, tilgangsstyring og teknologi – og om å gjøre det enkelt for de ansatte å gjøre det riktige.
GP Digital hjelper bedrifter med å få oversikt og finne ut hvor sikkerheten bør styrkes. Dette går vi gjennom sammen med dere:
- Hvem har tilgang til hva?
- Hvordan håndterer dere passord?
- Har alle totrinnspålogging?
- Hva skjer når en ansatt slutter?
- Vet dere hva dere skal gjøre hvis noe går galt?
Usikker på hvor godt sikret bedriften din er? Book en uforpliktende sikkerhetssjekk med GP Digital. Vi tar kontakt innen én arbeidsdag. → La oss sjekke de digitale dørene før noen andre prøver å åpne dem.
Ofte stilte spørsmål om passord og datasikkerhet
Hva er et sterkt passord?
Et sterkt passord er langt, unikt og vanskelig å gjette. En passordsetning med flere tilfeldige ord er både sterk og lett å huske.
Hva er en passordhåndterer?
En passordhåndterer er et program som lager, lagrer og fyller inn sterke passord for deg. Du trenger bare å huske ett hovedpassord, som bør beskyttes med totrinnspålogging.
Hva er totrinnspålogging?
Totrinnspålogging betyr at du bekrefter innloggingen med noe mer enn passordet, for eksempel en kode på mobilen. Det stopper de fleste forsøk på å bruke et stjålet passord.
Er det greit å skrive ned passord?
Ja, hvis det gjøres forsvarlig. Oppbevar papirkopien innelåst, aldri på en lapp ved PC-en eller i en delt Excel-fil.
Hva gjør jeg hvis jeg har klikket på en mistenkelig lenke?
Meld fra med én gang til den som har ansvar for IT. Jo raskere det blir oppdaget, jo lettere er det å begrense skaden.
Hva bør bedriften gjøre når en ansatt slutter?
Fjern eller deaktiver brukerkontoen og alle tilganger samme dag. Bytt passord på kontoer den ansatte kjente til.
Hvordan kan GP Digital hjelpe?
GP Digital går gjennom tilganger, passordrutiner og totrinnspålogging sammen med bedriften, og gir en enkel oversikt over hva som bør fikses først.